




Blog de GRC de GlobalSuite Solutions
Normativa, riesgos, ciberseguridad y novedades de producto, explicadas por los expertos que construyen GlobalSuite® cada día.

Novedades de GlobalSuite® Quantum
Cada versión, explicada: qué cambia en la plataforma y cómo lo aprovecha tu equipo.
Producto
5 minGlobalSuite® Quantum v7.11: novedades en Due Diligence, Compliance, Escenarios de Riesgo y Gestor Documental
Saber más
Producto
7 minGlobalSuite® Quantum: integración con SharePoint, OneDrive y Google Drive
Saber más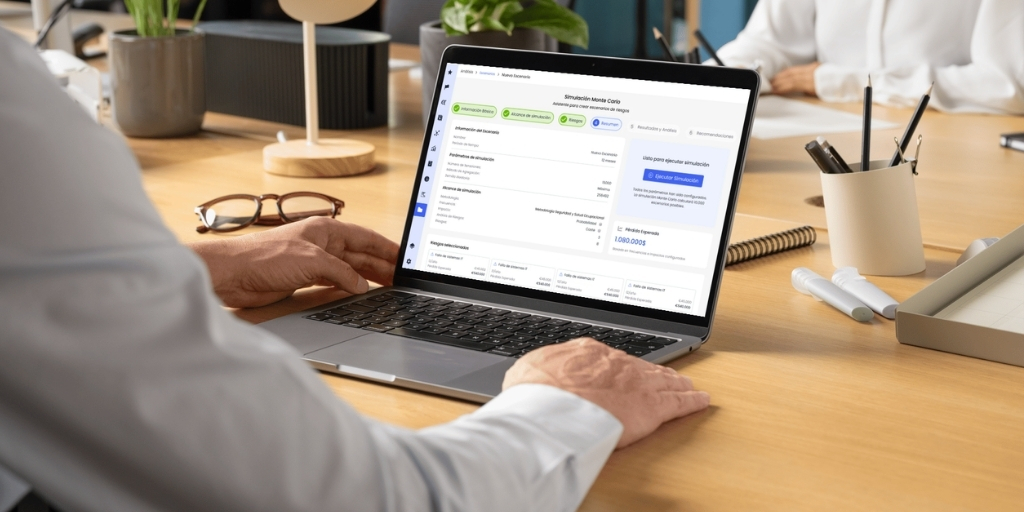 Con IA
Producto
3 minCuantificación de Riesgos en GlobalSuite Quantum: simula, cuantifica y decide
Saber másGlobalSuite AI
La IA ya trabaja dentro de GlobalSuite® Quantum
Cuatro píldoras de un minuto para ver cada función en acción: del asistente que responde con tus datos al que procesa tus documentos.
Descubre GlobalSuite AI
Explora todos los artículos
Temas
IA
4 minInventario de sistemas de IA: qué incluir y cómo encontrar la IA que nadie ha declarado
Saber más
IALegal & Compliance
5 minEvaluación de impacto en derechos fundamentales (FRIA): quién tiene que hacerla y cómo
Saber más
IALegal & Compliance
4 minÓmnibus Digital sobre IA: qué cambia en el AI Act y el nuevo calendario
Saber más
GRCRiesgos
4 minSistema de gestión de riesgos empresariales (ERM): qué es y cómo implantarlo
Saber más
Seguridad
6 minEtiquetas TISAX: cuál te piden y qué nivel de evaluación (AL2 o AL3)
Saber más
Seguridad
6 minCertificación TISAX en México: qué es y cómo prepararse
Saber más
Riesgos
5 minTaxonomía de riesgos: qué es, cómo construirla y un ejemplo
Saber más
Riesgos
6 minRiesgo inherente y riesgo residual: diferencia y cómo calcularlos
Saber más
Legal & ComplianceRiesgos
8 minNueva Circular Básica Financiera: la Circular Externa 004 de 2026
Saber másMostrando 9 de 238 artículos